Cyberbezpieczeństwo po ludzku
Joanna Wziątek-ŁadoszCyberbezpieczeństwo po ludzku
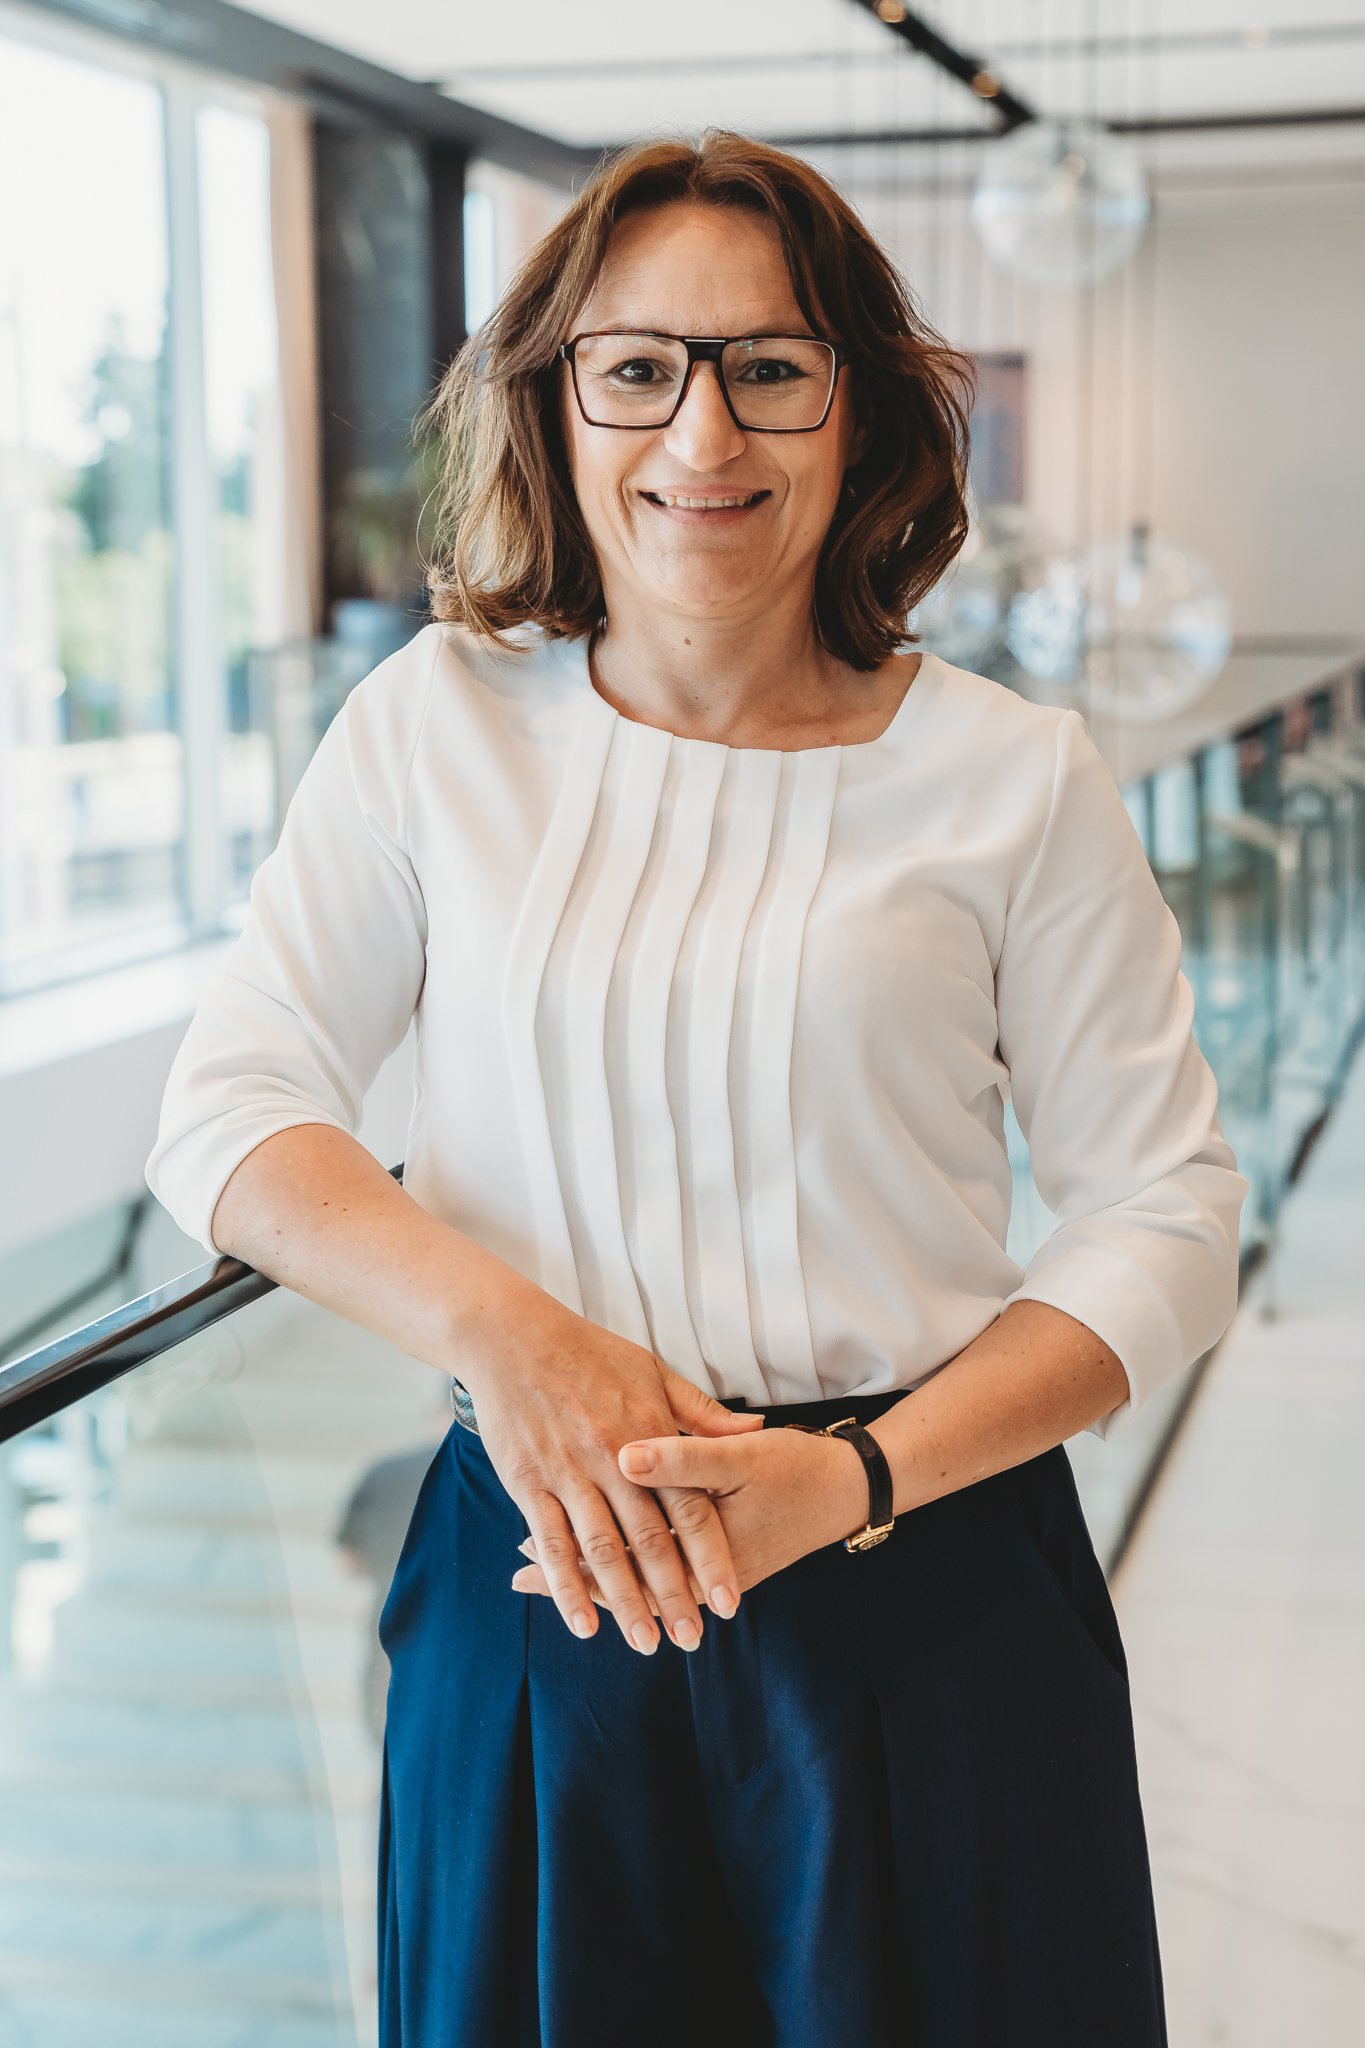
Tłumaczę cyberbezpieczeństwo i AI na język decyzji biznesowych. Po moim szkoleniu zarząd wie, o co pytać, menedżerowie - czym zarządzać, a pracownicy - czego nie klikać.
Od 2006 roku pracuję w cyberbezpieczeństwie, po stronie praktyki, nie teorii. Na co dzień zabezpieczam środowiska chmurowe i systemy przemysłowe OT. W szkoleniach i na scenach konferencyjnych tłumaczę tę wiedzę na język, który rozumie zarząd, menedżer i inżynier na produkcji. Bez żargonu, bez straszenia, na realnych przykładach z polskiego rynku.
- 20 lat w cyberbezpieczeństwie
- MIT + Harvard certyfikaty
- Doktorat w toku Politechnika Warszawska
- ISO 27001 Lead Auditor
- 5000+ przeszkolonych osób
- 4,8 / 5 średnia z ankiet
- 60+ wystąpień
Odpowiadam na maile w 1 dzień roboczy. Prowadzę po polsku i po angielsku.
Na co dzień pracuję w Tenable, globalnej firmie z obszaru cyber risk i exposure management. Szkolenia, warsztaty i wystąpienia prowadzę niezależnie, jako Pani od Cyber.
Dla kogo pracuję
Cztery różne problemy. Sprawdź, który jest Twój.
Nie każde szkolenie z cyberbezpieczeństwa jest dla każdego. Inaczej rozmawia się z halą produkcyjną, inaczej z zarządem, a jeszcze inaczej z salą na konferencji. Poniżej cztery sytuacje, w których najczęściej ktoś do mnie pisze.
HR i L&D
„Szukam szkolenia, na którym ludzie nie zasną"
Storytelling zamiast slajdów z żargonem, realne przykłady z polskiego rynku i konkretne nawyki do wdrożenia od jutra. Frekwencja to nie problem, tylko efekt uboczny. Po szkoleniu ludzie wiedzą, co zrobić, a nie tylko czego się bać.
Security & AI Awareness dla pracownikówKonferencje i wydarzenia
„Potrzebuję prelegentki, która utrzyma salę"
Keynote'y o AI, deepfake'ach i cyberwojnie: tematy, które ludzie znają z newsów, opowiedziane tak, żeby coś z nich wynikało. Po polsku i po angielsku. Formalności (faktura, sprzęt, materiały) mam ogarnięte, a FAQ dla organizatora znajdziesz niżej na tej stronie.
Tematy wystąpień i keynote'ówPrzemysł i OT
„IT chce patchować moje maszyny w środku produkcji"
Rozumiem różnicę między IT a OT oraz to, że u Ciebie dostępność jest ważniejsza niż poufność. Robię doktorat z oceny ryzyka cyber w systemach ICS/OT na Politechnice Warszawskiej. Bezpieczeństwo bez zatrzymywania linii, po polsku, nie po korporacyjnemu.
Cyberbezpieczeństwo OT dla przemysłuZarząd i C-level
„Nie wiem, od czego zacząć. I boję się kar"
NIS2, AI Act, ransomware, RODO. Liczę koszt incydentu w złotówkach i pokazuję, że cyberbezpieczeństwo to nie koszt, tylko inwestycja ze zwrotem. Zarząd wychodzi ze spotkania z mapą ryzyk i decyzją, a nie z listą skrótów do zapamiętania.
Cyber dla zarządów i menedżerówNie widzisz tu swojej sytuacji? To normalne, bo najczęstsze zapytania to jedno, a Twoja firma to co innego. Umów 15 minut albo napisz w dwóch zdaniach, o co chodzi. Odpowiem, czy i jak mogę pomóc, także wtedy, gdy odpowiedź brzmi „to nie moja działka".
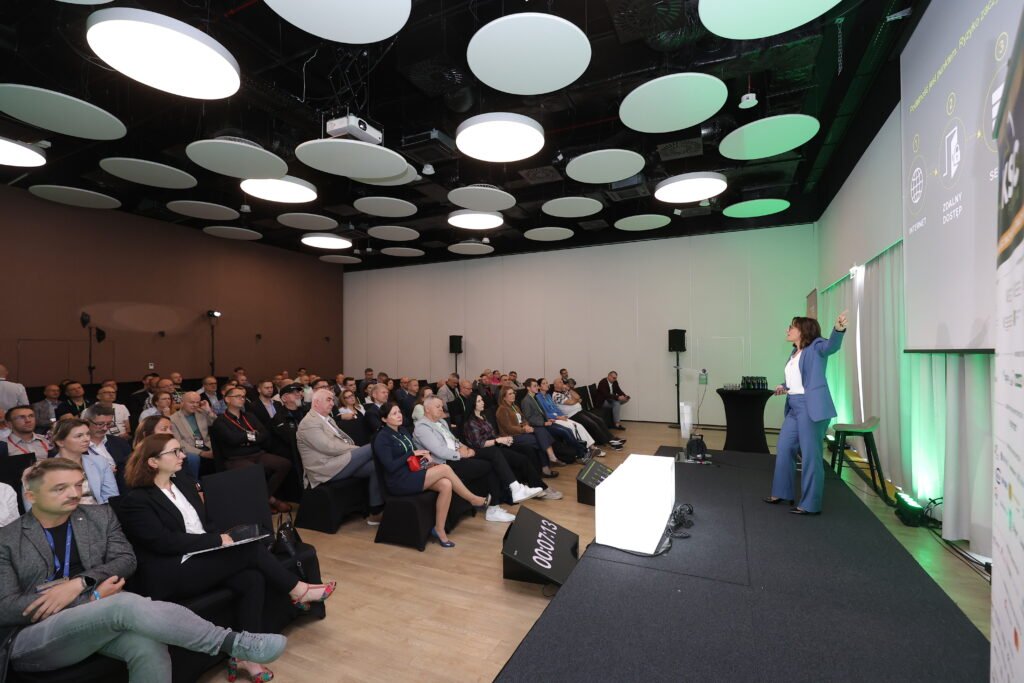
Zobacz mnie na scenie
Jeden fragment mówi więcej niż dziesięć zdań opisu
Krótki wycinek z wystąpienia na żywo - żebyś wiedział/a, czego się spodziewać, zanim jeszcze napiszesz.
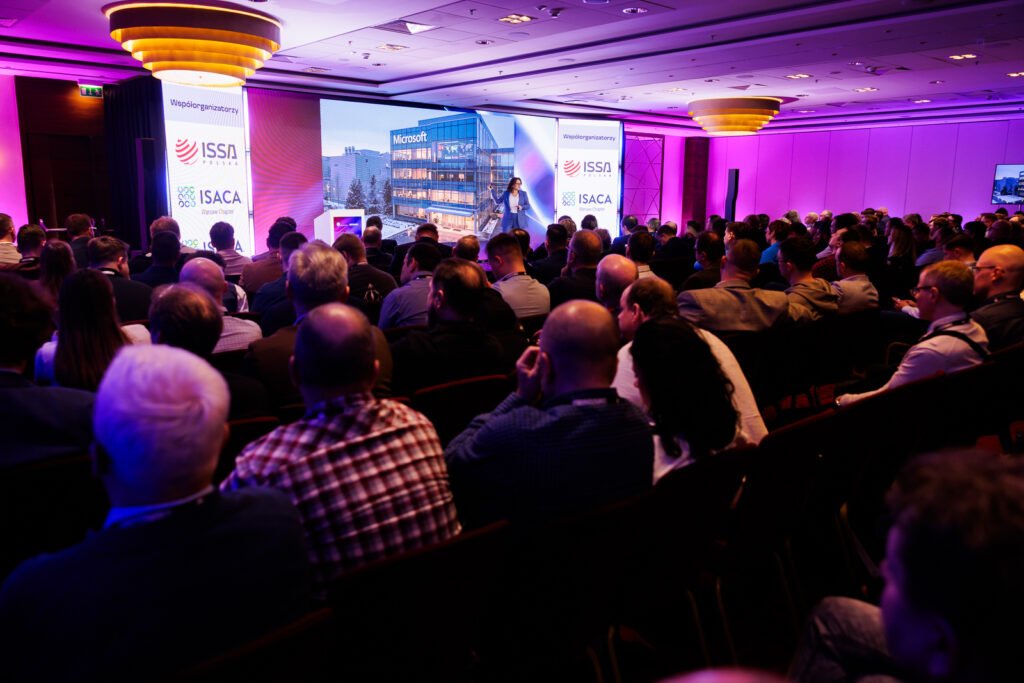
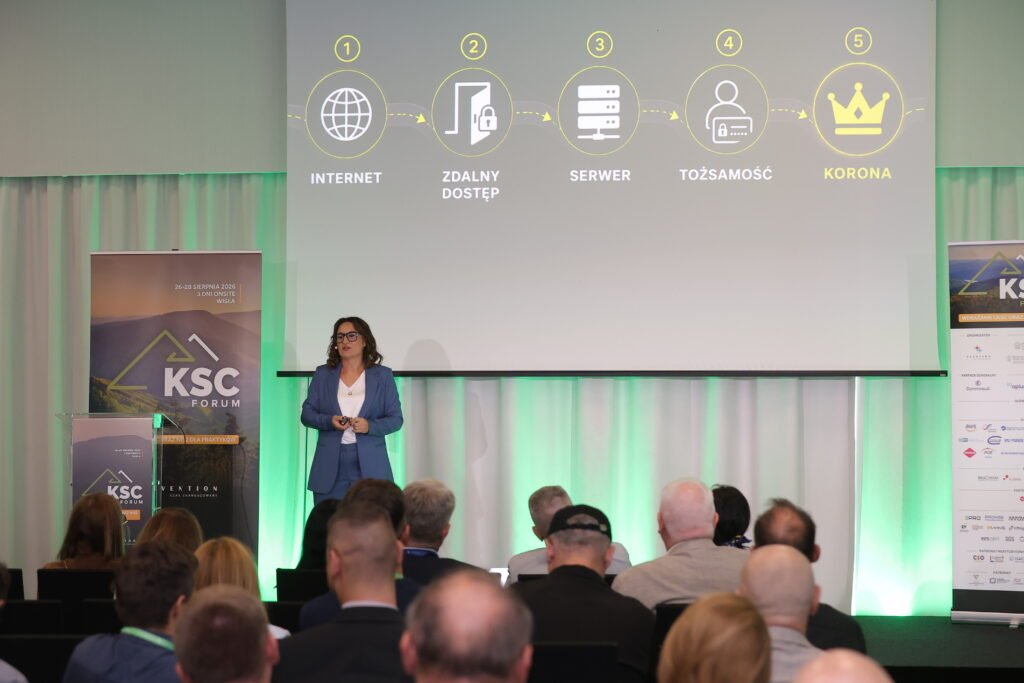
Fragmenty prawdziwych wystąpień z 2026 roku - jak tłumaczę tematy IT i OT prostym językiem. Pełne nagrania i tematy do wyboru znajdziesz na stronie wystąpień.
Skąd mnie znasz
Skąd możesz mnie kojarzyć
Cyberbezpieczeństwem zajmuję się nie tylko na scenie i w szkoleniach. Może wpadłeś/aś na mnie w jednym z tych miejsc:
- Rzeczpospolita
- PAP
- Polskie Radio
- CYBERSEC
- Podcast „Cyberbezpieczeństwo po ludzku”
- Tenable - Senior Security Engineer
- Rekomendacja: Ministerstwo Obrony Narodowej
- Rekomendacja: Wojska Obrony Terytorialnej
- YouTube @paniodcyber
Pełną listę wystąpień znajdziesz na stronie gdzie występowałam.
Oferta w skrócie
Najczęściej wybierane tematy
Nie wiesz, czego dokładnie potrzebujesz? Nie musisz - wystarczy, że powiesz „cyberbezpieczeństwo" lub „AI", a resztę dopasujemy razem. Poniżej tematy, od których zaczynamy rozmowę najczęściej.
Wystąpienia i keynote'y
Dla organizatorów wydarzeń
Cyberbezpieczeństwo po ludzku
Publiczność wychodzi z konkretnymi nawykami do wdrożenia od jutra - bez jednego slajdu z żargonem IT.
AI vs. cyberbezpieczeństwo — hakerzy już używają AI. Ty też powinieneś
Jak sztuczna inteligencja zmieniła obie strony barykady - i co z tego wynika dla Twojej firmy.
Cyber w sali zarządu — NIS2, AI Act i odporność biznesowa
Za co odpowiada zarząd, o co pytać swoje zespoły i jak mądrze inwestować w bezpieczeństwo.
Szkolenia dla firm
Dla firm i działów HR
Security & AI Awareness dla pracowników
Mniej kliknięć w phishing, mniej incydentów - zespół rozumie zagrożenia i korzysta z AI bez wynoszenia danych.
Cyberbezpieczeństwo OT dla przemysłu
Automatycy i inżynierowie uczą się chronić systemy, a dyrekcja dostaje wspólny język z halą produkcyjną.
Cyber dla zarządów i menedżerów
Zarząd wychodzi ze spotkania z mapą ryzyk i gotowością na NIS2 i AI Act.
Roczny Program Security & AI Awareness
FLAGOWYKultura bezpieczeństwa, która zostaje w firmie na stałe - z mierzalnymi wskaźnikami.
Edukacja i kompetencje
Twarde fundamenty pod prostym językiem
Mówię prosto, bo mogę sobie na to pozwolić: za każdym uproszczeniem stoi praktyka inżynierska i wiedza akademicka. To dlatego moje szkolenia i wystąpienia mają twarde podstawy, a nie tylko dobre anegdoty.
20 lat
w cyberbezpieczeństwie
Od 2006 roku, po stronie praktyki. Dziś Senior Security Engineer w Tenable: zabezpieczam środowiska chmurowe i systemy przemysłowe ICS/OT. Szkolę z tego, co robię na co dzień.
MIT + Harvard
certyfikaty
Certificate in Cybersecurity - Massachusetts Institute of Technology. Program „Leadership” - Harvard University. Globalna perspektywa na zagrożenia i obronę, plus język, którym mówią zarządy.
Doktorat w toku
Politechnika Warszawska
Wydział Elektryczny, probabilistyczna ocena ryzyka cyberbezpieczeństwa dla systemów sterowania przemysłowego (ICS/OT). Metoda, którą rozumieją naukowo, a którą stosuję na szkoleniach OT.
ISO/IEC 27001
Certified Lead Auditor
Audytorka wiodąca systemów zarządzania bezpieczeństwem informacji. Wiem, jak wygląda audyt od środka, więc pomagam organizacjom się na niego przygotować.
Poza tym:
- Magister inżynier informatyki - wykształcenie techniczne, nie marketingowe.
- Polskie Towarzystwo Informatyczne - zarząd sekcji Aktualnych Wyzwań Sztucznej Inteligencji (AWSI) oraz zarząd oddziału mazowieckiego.
- Podcast „Cyberbezpieczeństwo po ludzku” - YouTube, Spotify, Apple Podcasts.
- Komentarze eksperckie w mediach - Rzeczpospolita, PAP, Polskie Radio.
- Mentoring kobiet w STEM - wspieram kobiety w budowaniu karier na stanowiskach decyzyjnych w IT.
- Prowadzę po polsku i po angielsku - szkolenia, warsztaty i keynote'y.
Dowód
Nie musisz wierzyć mi na słowo. Posłuchaj uczestników.
Cztery opinie, po jednej z każdej z czterech sytuacji opisanych wyżej. Bo „świetne szkolenie" znaczy co innego dla działu HR, a co innego dla automatyka na hali.
5000+
przeszkolonych osób, online i na żywo
4,8 / 5
średnia ocena z ankiet poszkoleniowych
60+
wystąpień na konferencjach i w instytucjach
Rekomendacje instytucjonalne: otrzymałam pisemne podziękowania i rekomendacje za przeprowadzone szkolenia od Ministerstwa Obrony Narodowej oraz Wojsk Obrony Terytorialnej.
HR i L&D
„Merytoryka i humor. Spodziewałam się nudnego wykładu, ale tak się wciągnęłam.”
Iwona Janiszewskauczestniczka szkolenia
Konferencje i wydarzenia
„Ciekawe, namacalne przykłady, bardzo obrazujące realne zagrożenia.”
Julia Tofeluczestniczka wystąpienia
Przemysł i OT
„Praktyczne, konkretne i zrozumiałe szkolenie dla inżynierów.”
Robert Urbaniakuczestnik szkolenia
Zarząd i C-level
„Dla biznesu: szczegółowe opisy głośnych włamań oraz ich skutków.”
Jakub Olszewskiuczestnik szkolenia
Pozostałe opinie uczestników znajdziesz przy ofercie szkoleń.
Najczęstsze pytania
Zanim napiszesz: odpowiedzi na to, o co pytają wszyscy
Formalności, formaty, terminy. Jeśli czegoś tu brakuje, napisz, a dopiszę to pytanie do listy.
Dla organizatorów wydarzeń
Czy wystawiasz fakturę?
Tak. Rozliczam się na dwa sposoby, do wyboru: faktura VAT albo umowa o dzieło. Umowę i dokumenty przygotowuję przed wydarzeniem, nie po.
Czy masz własny sprzęt i prezentację?
Przyjeżdżam z własnym laptopem, prezenterem i kompletną prezentacją. Od organizatora potrzebuję rzutnika lub ekranu (HDMI), mikrofonu i możliwości podłączenia dźwięku, jeśli w prezentacji są materiały wideo.
Czy wystąpisz po angielsku?
Tak. Prowadzę wystąpienia, szkolenia i warsztaty po polsku i po angielsku, a materiały dla uczestników przygotowuję w tym samym języku co wystąpienie.
Ile trwa wystąpienie?
Keynote: 20-45 minut. Standardowa prelekcja: 45-60 minut. Do każdego formatu doliczam czas na pytania, a zwykle jest ich sporo.
Z jakim wyprzedzeniem rezerwować termin?
Im wcześniej, tym większy wybór terminów, ale nie odsyłam nikogo z kwitkiem tylko dlatego, że data jest bliska. Napisz z konkretnym dniem, a sprawdzę kalendarz i odpowiem w ciągu jednego dnia roboczego.
Dla firm i działów HR
Prowadzisz szkolenia online czy stacjonarnie?
I tak, i tak. Stacjonarnie u klienta, online na Twojej platformie (Teams, Zoom, Google Meet) albo hybrydowo. Format online prowadzę na żywo, nie z nagrania, bo inaczej nie ma pytań, a bez pytań nie ma szkolenia.
Ile trwa szkolenie i dla ilu osób?
Warsztat: 2-3 godziny. Szkolenie całodniowe: 6-7 godzin z przerwami. Wykład awareness dla dużej grupy: 60-90 minut. Warsztaty prowadzę w grupach do 25 osób. Powyżej tego przestaje być warsztatem, a zaczyna wykładem.
Czy dostosowujesz treść do mojej branży?
Zawsze. Przed każdym szkoleniem robię krótką rozmowę o tym, czym zajmuje się zespół, jakie incydenty już się u Was zdarzyły i czego boi się zarząd. Przykłady w szkoleniu są z Waszej branży, nie z ogólnego podręcznika.
Ile to kosztuje?
Wystąpienia od 8000 zł netto, szkolenia od 5000 zł netto. Cena zależy od formatu, liczby uczestników i tego, ile pracy wymaga dostosowanie materiału do Waszej branży. Po 15-minutowej rozmowie dostajesz konkretną kwotę na piśmie, bez „to zależy”.
Przemysł, OT i zarządy
Czym różni się szkolenie OT od zwykłego awareness?
Priorytetami. W IT najważniejsza jest poufność danych, w OT dostępność i bezpieczeństwo ludzi. Nie da się zatrzymać linii produkcyjnej, żeby wgrać poprawkę, a sterownik sprzed 15 lat nie dostaje już aktualizacji. Szkolenie OT zaczyna się od tej różnicy, a nie od hasła „nie klikaj w linki”.
Czy pomagasz przygotować się do NIS2?
Tak, od strony ludzi i decyzji, nie od strony prawnej. Pokazuję zarządowi, za co konkretnie odpowiada, o co ma pytać swoje zespoły i jak rozdzielić budżet, żeby wydać go tam, gdzie realnie zmniejsza ryzyko. Jestem audytorką wiodącą ISO/IEC 27001, więc wiem, jak taki wymóg wygląda od strony audytu.
Czy potrafisz rozmawiać z zarządem, a nie tylko z IT?
To jest właściwie sedno tego, co robię. Liczę koszt incydentu w złotówkach: przestój, kara, utracone kontrakty, odbudowa reputacji. Potem zestawiam to z kosztem zabezpieczenia. Zarząd nie musi rozumieć technologii. Musi zrozumieć rachunek.
Czy szkolisz też z bezpiecznego korzystania z AI?
Tak. To dziś najczęstszy temat zapytań: jak korzystać z ChatGPT i innych narzędzi bez wynoszenia danych firmy na zewnątrz, jak rozpoznać deepfake i jak przygotować firmę na AI Act. Prowadzę to jako osobne szkolenie albo jako moduł w programie awareness.
Prywatnie
Po godzinach
Nie noszę czarnej bluzy z kapturem. Ale do każdego serwisu mam inne hasło i 2FA. Nawet do apki pizzerii z dowozem.
Po godzinach nagrywam podcast „Cyberbezpieczeństwo po ludzku”, planuję kolejne odcinki „Cybermitów” i udowadniam, że o technologii można mówić z humorem. Jako mentorka wspieram kobiety w budowaniu karier w cyberbezpieczeństwie, bo ta branża potrzebuje więcej perspektyw, a nie tylko więcej firewalli.
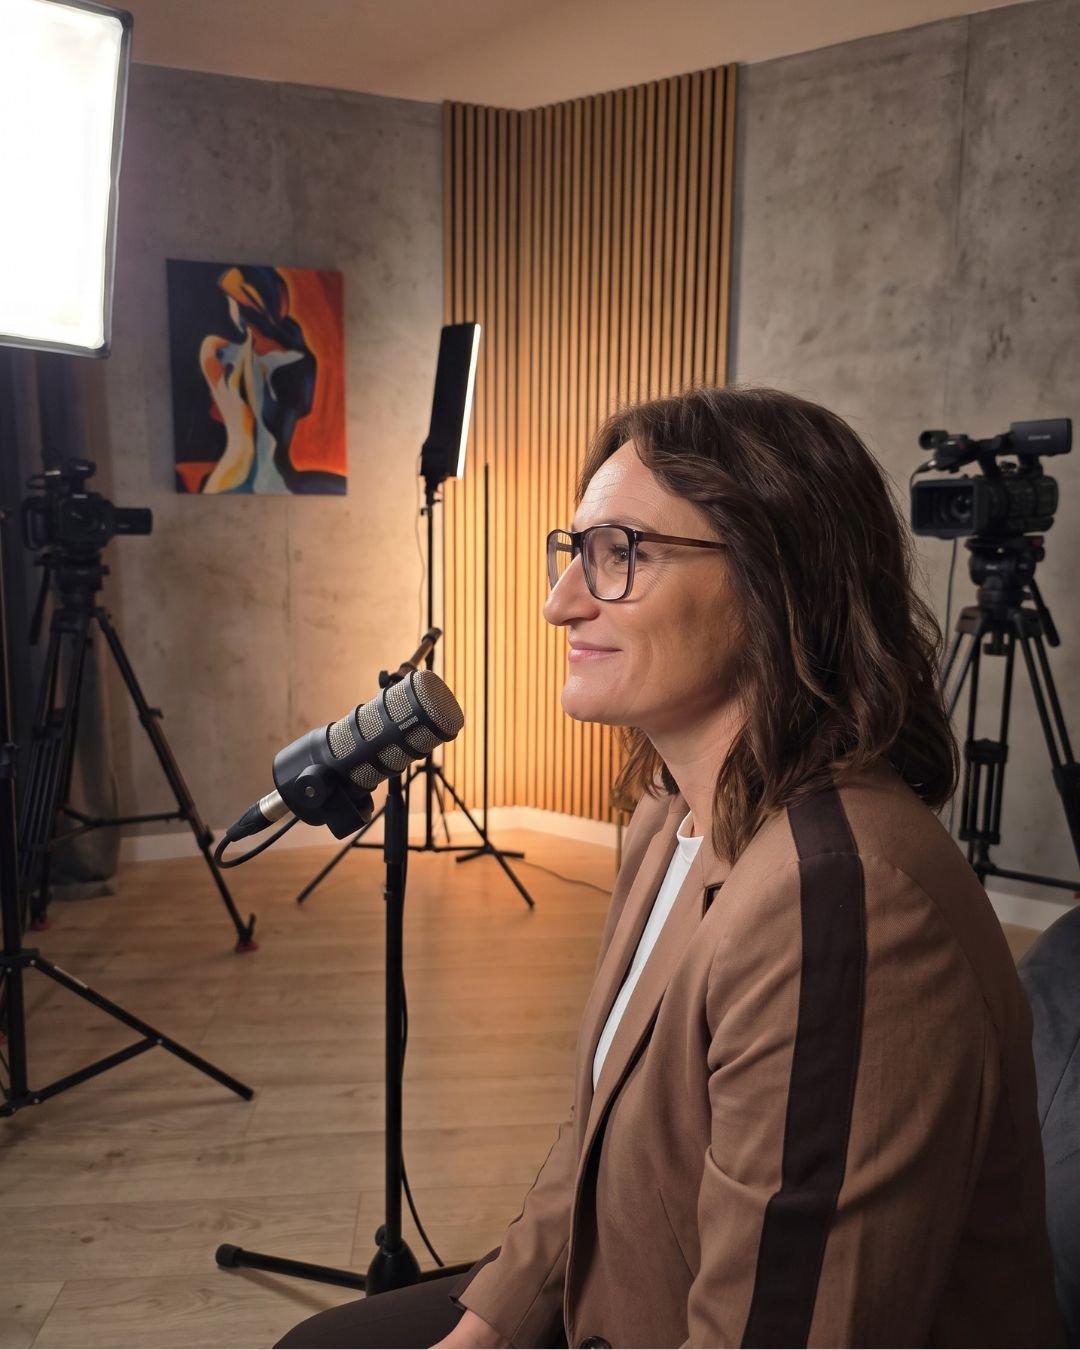
O czym jest ten podcast?
Cyberbezpieczeństwo po ludzku to podcast o cyberbezpieczeństwie po polsku, w którym tłumaczę cyfrowe zagrożenia bez żargonu — tak, żeby zrozumiał je prezes, księgowa i kierownik utrzymania ruchu. Bo 85% incydentów wynika z błędu człowieka, a nie z braku kolejnego pudełka w serwerowni.
Każdy odcinek zaczyna się od prawdziwej historii: firmy, która straciła milion na jednym mailu, fabryki zatrzymanej przez ransomware albo wycieku, który zaczął się od wklejenia kodu do ChatGPT. Potem rozkładam ją na części i pokazuję, co konkretnie można było zrobić inaczej. Tematy to phishing, ransomware, deepfake i AI, dyrektywa NIS2 oraz bezpieczeństwo przemysłowe OT.
Prowadzę go ja — Joanna Wziątek-Ładosz. Od 20 lat pracuję w cyberbezpieczeństwie, jestem audytorką ISO 27001, ukończyłam program Cybersecurity na MIT i Leadership na Harvardzie, a na Politechnice Warszawskiej robię doktorat o ochronie infrastruktury krytycznej. Podcast prowadzę od jesieni 2024 roku.
Wcześniejsze odcinki
- NIS2 2026: nie popełnij tych 7 błędów! Plan wdrożenia krok po kroku
- NIS2: tego nie możesz pominąć. 10 wymogów dla firm i zarządów
- NIS2 i nowa ustawa o KSC: czy Twoja firma ma tylko 6 miesięcy?
- AI w firmie pod lupą: co musisz wdrożyć przed EU AI Act 2026
- Dlaczego agenci AI są groźniejsi niż chatboty? Prawdziwy atak i sposoby obrony
- Cyberbezpieczeństwo dzieci: jak reagować, gdy dziecko kliknie w niebezpieczny link
Najczęstsze pytania o podcast
O czym jest podcast „Cyberbezpieczeństwo po ludzku”?
„Cyberbezpieczeństwo po ludzku” to polskojęzyczny podcast o cyberbezpieczeństwie prowadzony przez Joannę Wziątek-Ładosz. W każdym odcinku omawiany jest jeden prawdziwy incydent — phishing, ransomware, oszustwo na prezesa, deepfake albo wyciek danych — a następnie wyjaśnione zostaje prostym językiem, jak można było mu zapobiec. Podcast porusza też tematy dyrektywy NIS2, ustawy o KSC oraz bezpieczeństwa systemów przemysłowych OT.
Jak często wychodzą nowe odcinki?
Nowy odcinek pojawia się mniej więcej raz na 3–4 tygodnie. Odcinki publikowane są równolegle na YouTube, Spotify i w Apple Podcasts.
Gdzie mogę słuchać podcastu?
Podcastu „Cyberbezpieczeństwo po ludzku” można słuchać na Spotify i w Apple Podcasts, a oglądać na kanale YouTube @paniodcyber. Wszystkie odcinki są bezpłatne i nie wymagają rejestracji.
Ile trwa jeden odcinek?
Odcinki trwają zwykle od 10 do 20 minut, czyli tyle, ile przeciętny dojazd do pracy. Format jest celowo krótki — chodzi o jedną konkretną lekcję na odcinek, a nie o wykład.
Dla kogo jest ten podcast?
Podcast jest kierowany do właścicieli i zarządów małych oraz średnich firm, działów HR odpowiedzialnych za szkolenia pracowników, kierowników utrzymania ruchu w zakładach przemysłowych oraz wszystkich, którzy chcą lepiej chronić swoje dane. Nie wymaga wiedzy technicznej — całość tłumaczona jest od podstaw.
Miniatury na stronie głównej ładują się bez cookies YouTube — film startuje dopiero po Twoim kliknięciu.
Następny krok
Opowiedz mi o swojej sytuacji. Powiem wprost, czy mogę pomóc.
15 minut, zero zobowiązań. Mówisz, co się dzieje u Ciebie w firmie albo na wydarzeniu, a ja mówię, co bym z tym zrobiła. Także wtedy, gdy odpowiedź brzmi „to nie moja działka”.
- Odpowiadam w 1 dzień roboczy
- Po polsku i po angielsku
- Wycena na piśmie po rozmowie
Odbierz checklistę i dołącz do newslettera
Zapisz się, a od razu dostaniesz PDF "Sprawdź, czy Twoje dane już wyciekły" - 5 miejsc, w których to sprawdzisz, i 3 kroki, które zamykają furtkę. Później, raz w miesiącu: krótki newsletter z przemyśleniami, nowymi zagrożeniami i dobrymi praktykami. Zero spamu.
Dziękuję!
Sprawdź swoją skrzynkę, materiał już do Ciebie leci.